 Louis-Philippe Papillon
Les nouveautés de sept modules AttriX pour MyGeotab et Geotab Drive
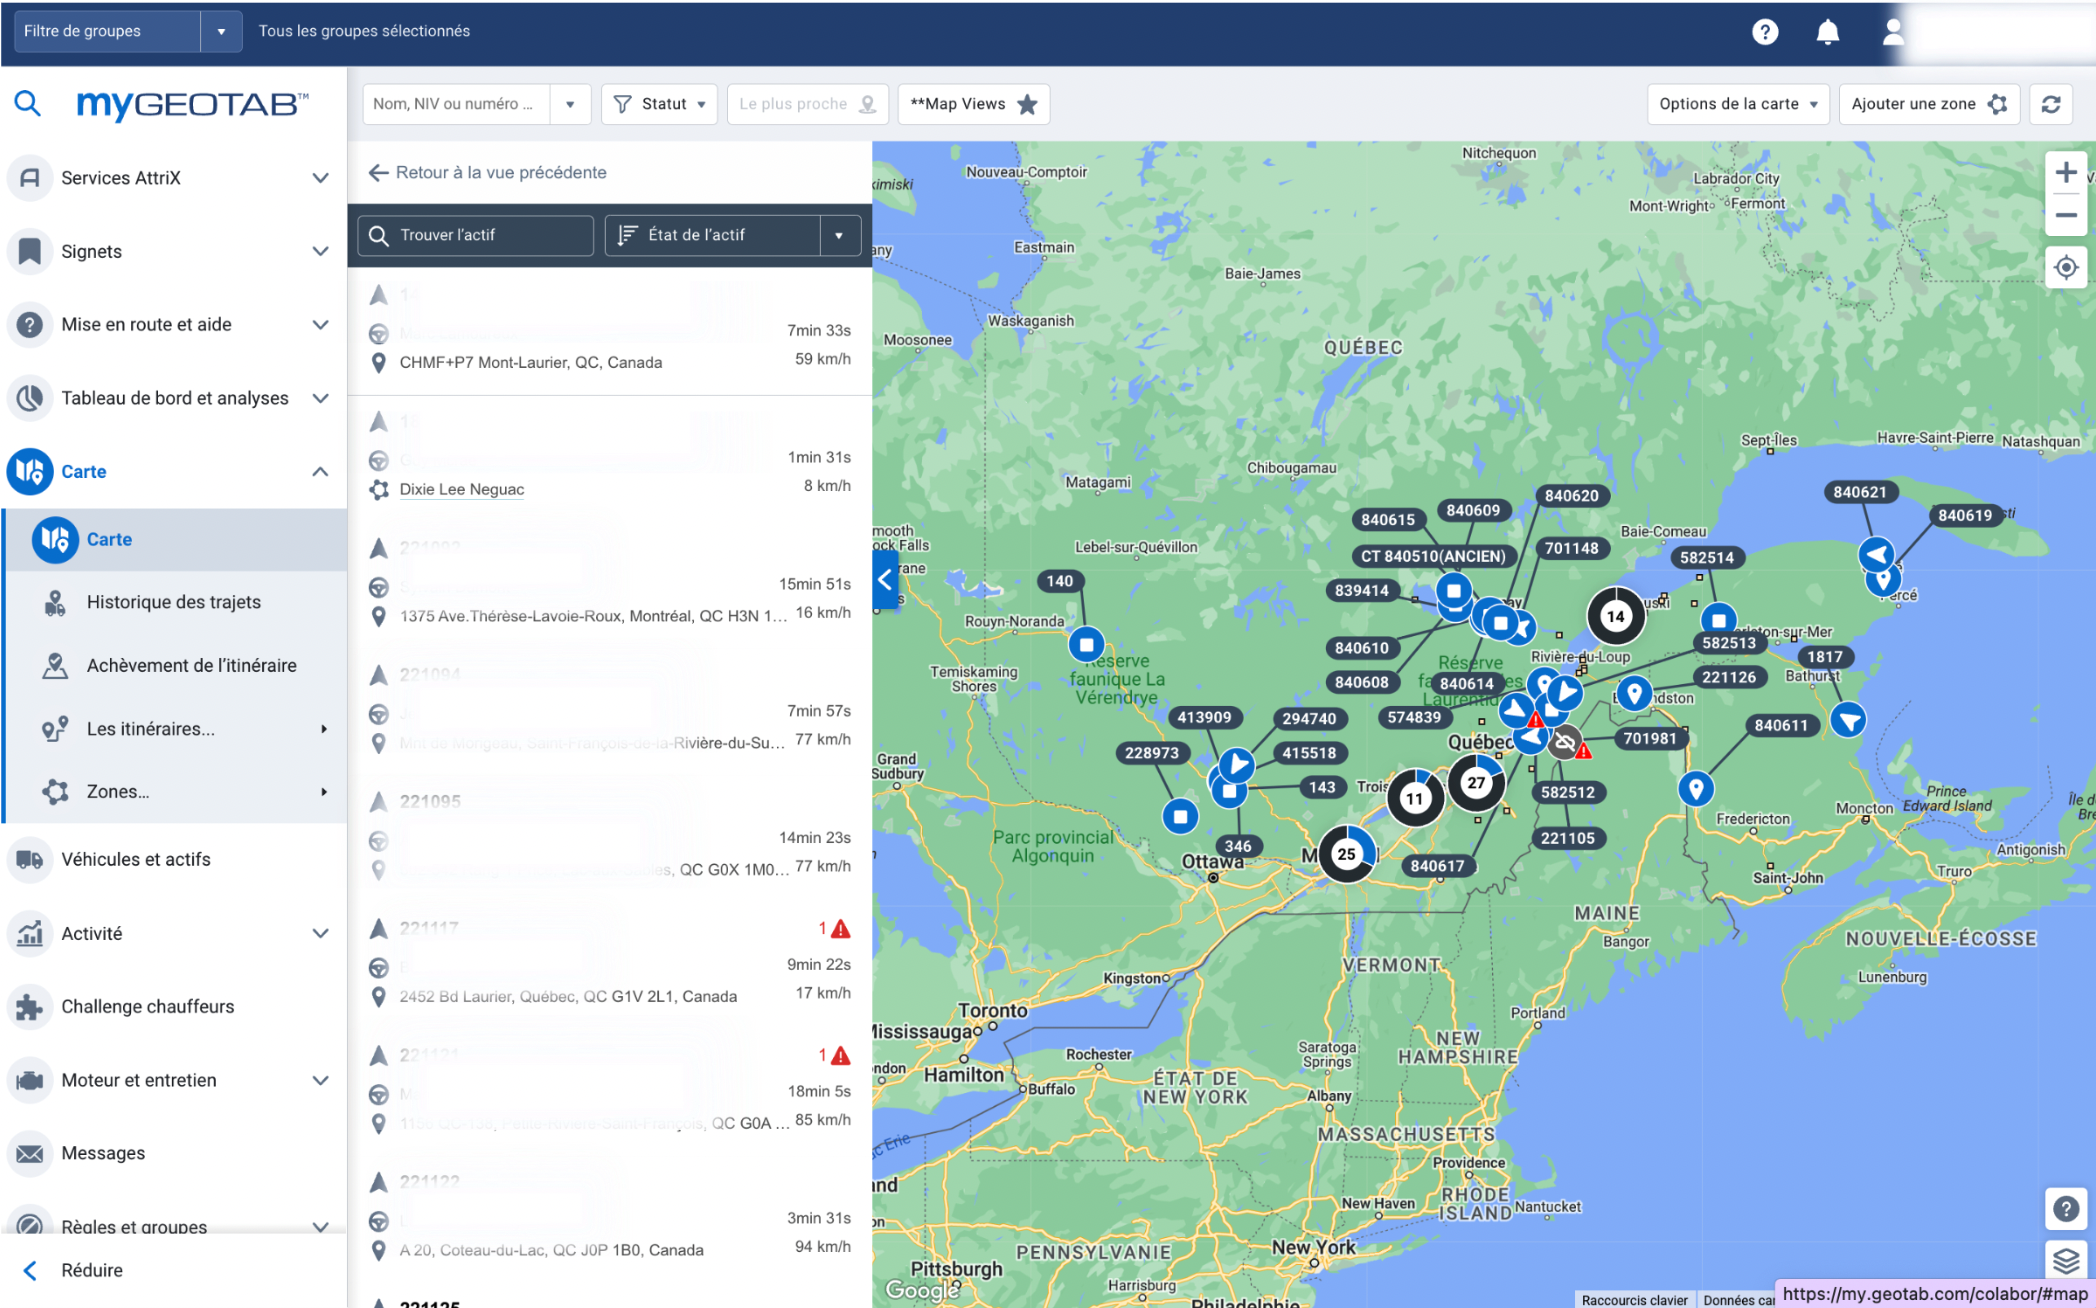
Les sept modules adoptent maintenant le design de Geotab, et deux d’entre eux gagnent de nouveaux outils pour encadrer les chauffeurs et suivre les...

Gardez un oeil sur la route
Simplifiez le travail des chauffeurs
Pour une prise d'actions efficace
Assurez la conformité de votre flotte
Simplifiez le quotidien de vos chauffeurs
Maximisez la valeur de vos données
Un suivi incomparable de vos actifs
La compétition amicale qui rapporte
Planification alimentée par les données
Dépassez les attentes de vos clients
Assurez un meilleur service à vos usagers
Maximisez la satisfaction de vos citoyens
Simplifiez votre quotidien sur le chantier
Facilitez l'électrification de votre flotte
Nos experts répondent à vos besoins
Répondez aisément aux normes
Améliorez la sécurité de vos chauffeurs
Protégez vos données et votre flotte
Le 1er juillet 2024, une vulnérabilité critique a été découverte dans la librairie OpenSSH utilisée dans la plupart des distributions Linux. La vulnérabilité peut être exploitée pour permettre l'accès à distance en mode superutilisateur (root).
AttriX a rapidement mis en place des mesures de mitigation pour tous ses environnements concernés et aucun de nos système n'est présentement vulnérable à l'exploit cité dans CVE-2024-6387.
Nous encourageons nos clients, partenaires et fournisseurs à suivre les meilleures pratiques pour sécuriser les accès aux systèmes et à assurer activement l'application des mises à jour et des mesures correctives.
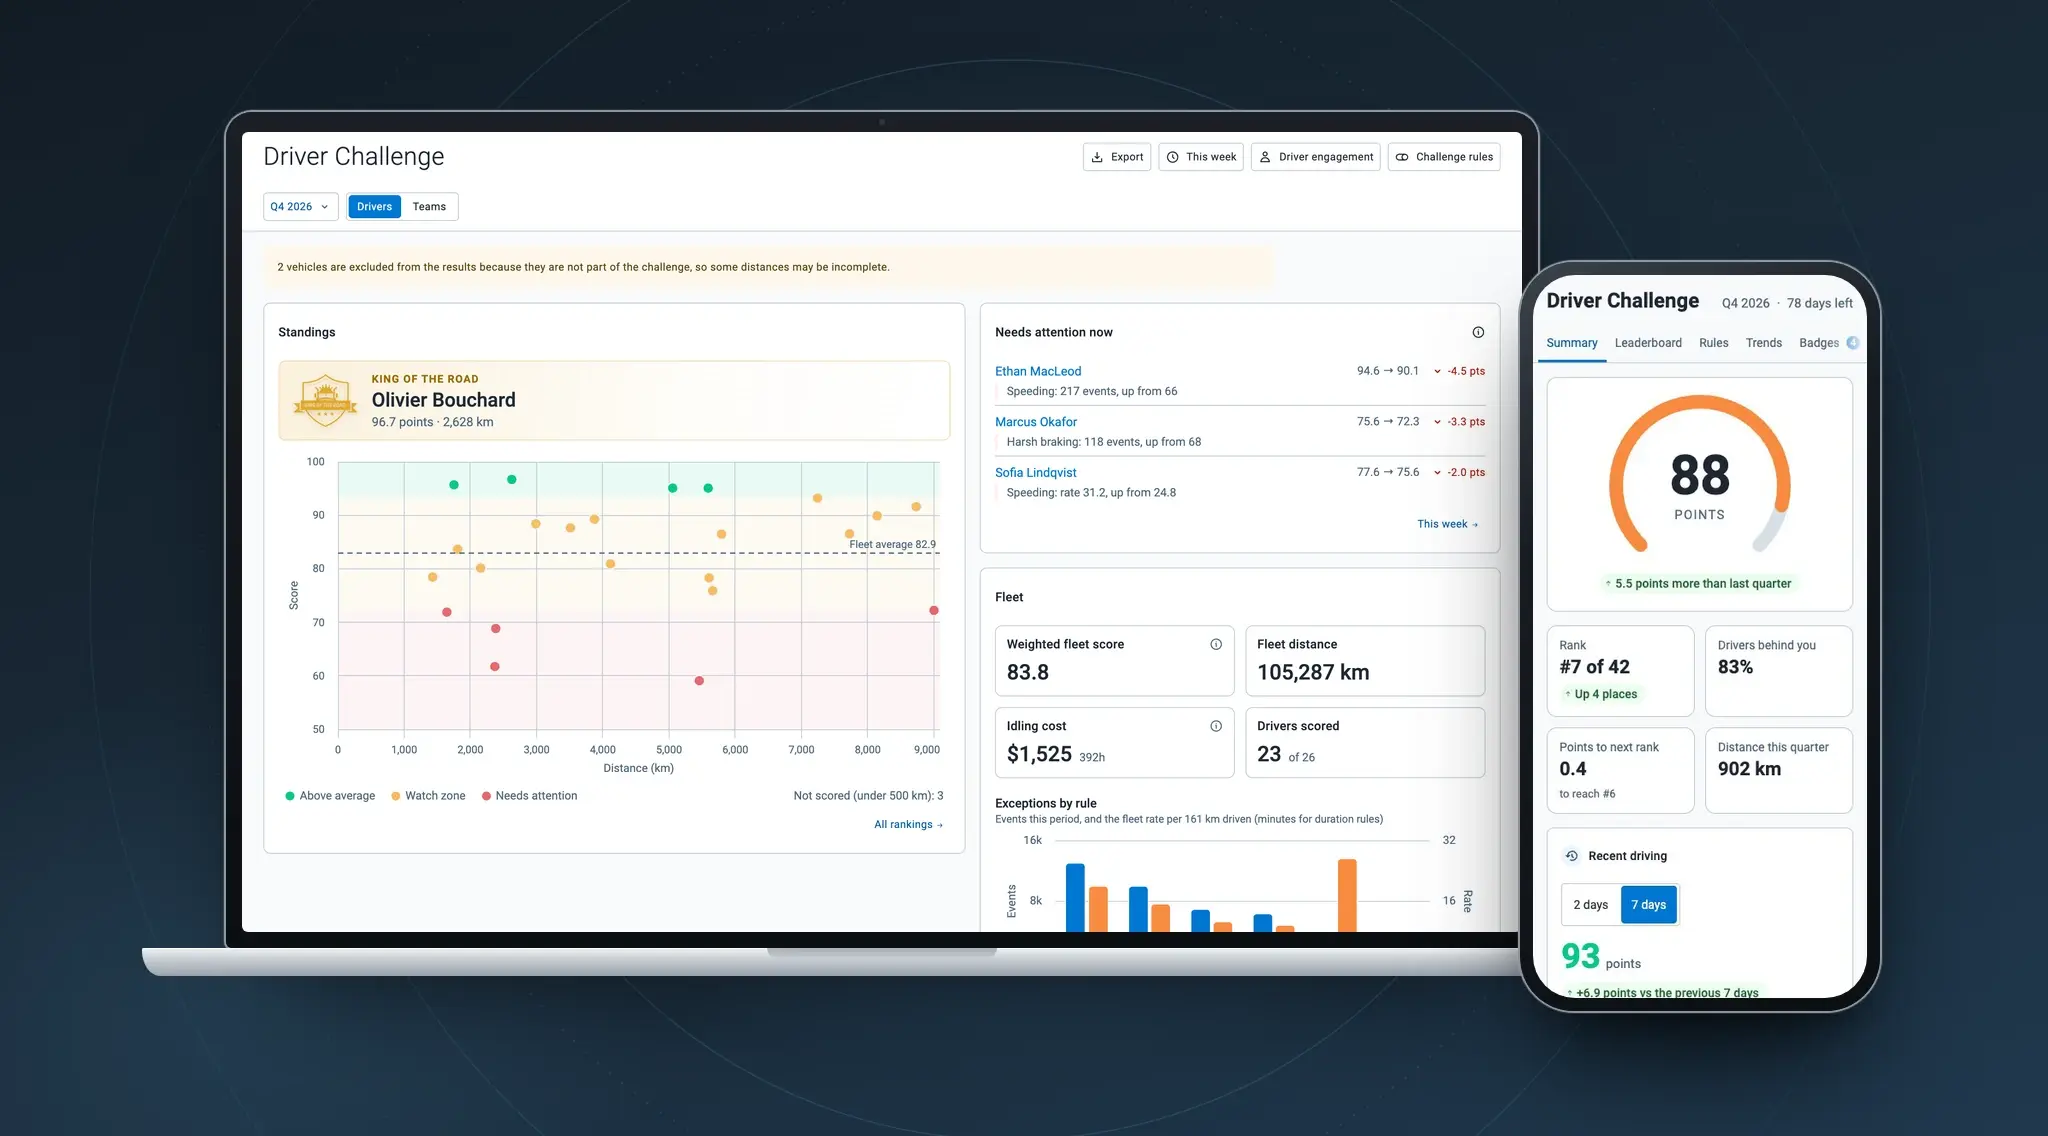
Les sept modules adoptent maintenant le design de Geotab, et deux d’entre eux gagnent de nouveaux outils pour encadrer les chauffeurs et suivre les...
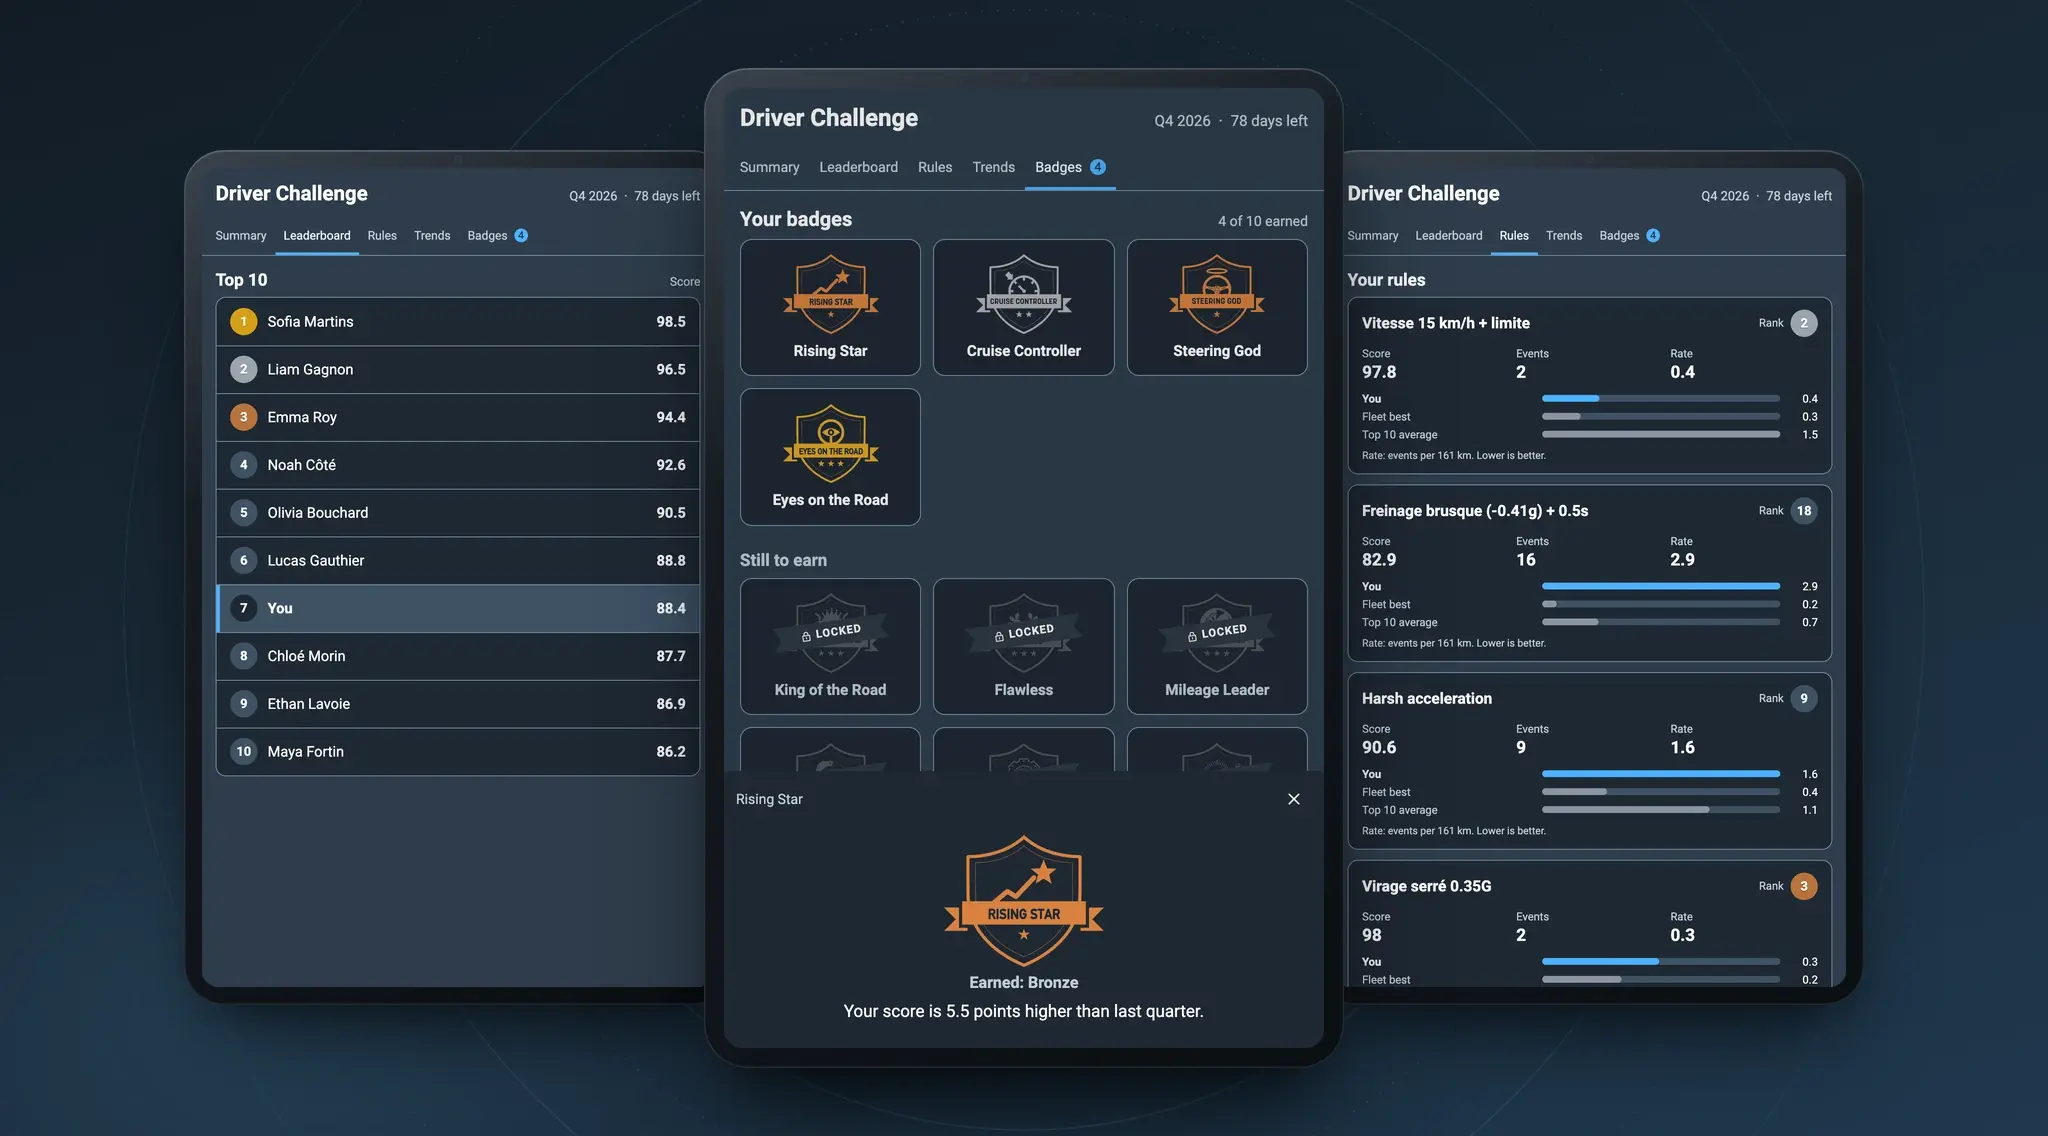
Le programme de ludification conçu par AttriX indique maintenant aux gestionnaires qui encadrer en premier et donne à chaque chauffeur un objectif...
Un transporteur québécois répond à deux autorités à la fois. Le fédéral fixe le socle, le Québec ajoute ses propres exigences, et les deux...